Revolut hat bestätigt, dass sensible Kundendaten nach einer gefälschten Anfrage offengelegt wurden. Die Mail kam offenbar von einer echten Regierungsdomain – ein Trick, bei dem echte Behörden scheinbar legitim wirken. Betroffen waren Informationen zu Bitcoin-Transaktionen, Identitätsdokumente und persönliche Kundendaten. Ein direkter Hack in die Revolut-Systeme oder der Verlust von Kundengeldern wurden nicht festgestellt.
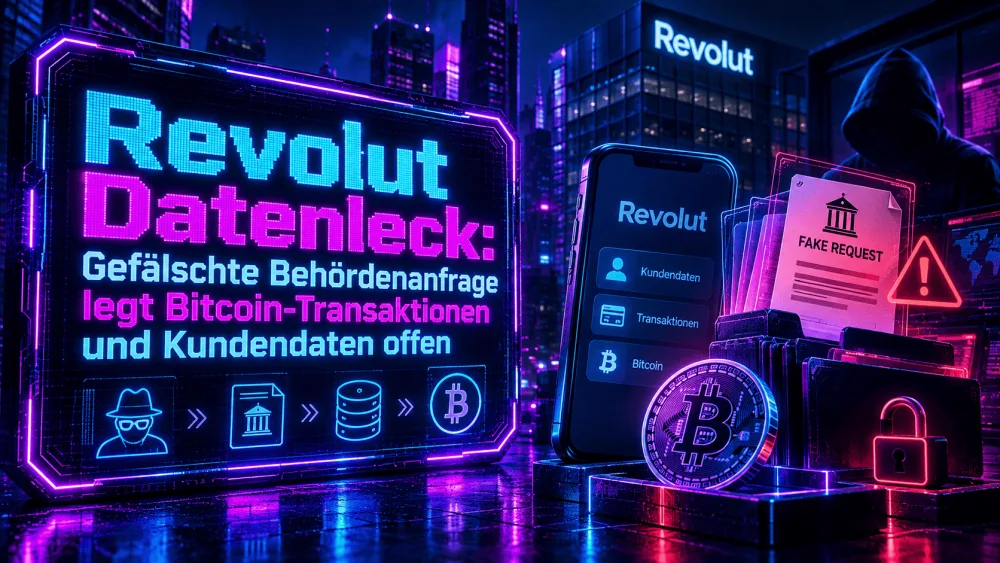
Trotzdem wirft der Vorfall eine wichtige Frage für Krypto-Nutzer auf: Wie sicher sind meine Daten, wenn Angreifer nicht die Bankinfrastruktur knacken müssen, sondern Mitarbeiter mit einer angeblich behördlichen Bitte überzeugen?
Mehr dazu: FATF Warnt Vor Geldwäsche: Warum Krypto-Casinos Jetzt Unter Druck Geraten
Inhaltsverzeichnis
Wie die gefälschte Behördenschance funktionierte
Revolut beschreibt den Fall als Impersonation Scam: Ein unberechtigter Dritter nutzte eine E-Mail-Adresse oder Domain, die zu einer offiziellen Behörde gehört, um Kundendaten zu erfragen. Die Anfragen wurden zunächst als legitim behandelt, daraufhin wurden Informationen weitergegeben.
Besonders interessant ist, dass die Angreifer offenbar weder eine Sicherheitslücke in der Revolut-App ausnutzen noch Zugriff auf Kundengelder brauchten. Stattdessen wurde Vertrauen in eine offizielle Anfrage ausgenutzt.
Revolut hat die verwendete E-Mail-Adresse inzwischen blockiert und informiert die betroffene Behörde, Strafverfolgungsbehörden und Aufsichtsbehörden über den Vorfall.
Welche Bitcoin-Daten wurden offengelegt?
Für die Krypto-Szene relevant ist, dass auch Bitcoin-Transaktionsdaten betroffen sein sollen.
Berichten zufolge wurden neben Krypto-Aktivitäten auch persönliche Infos wie Ausweisdokumente, Selfies zur Verifizierung, Adressen, IBANs und weitere Kontodaten offengelegt. Wie viele Kunden genau betroffen sind, wurde noch nicht veröffentlicht.
Damit könnte der Vorfall stärker ins Gewicht fallen als ein gewöhnliches Datenleck.
Bitcoin-Transaktionen sind zwar auf der Blockchain sichtbar, doch eine Adresse verrät nicht automatisch den Namen oder die Wohnadresse des Besitzers. Verknüpft man Wallet-Aktivitäten mit KYC-Daten, Telefonnummern, Ausweisen oder Bankverbindungen, entsteht daraus oft ein deutlich konkreteres Profil.
Genau diese Verbindung zwischen Blockchain-Aktivität und realer Identität macht Krypto-Daten für Angreifer besonders attraktiv.
Wurden Bitcoin oder Kundengelder gestohlen?
Nach aktuellem Stand nein. Revolut betont, dass die eigenen Systeme und Kundengelder nicht betroffen waren. Es handelt sich also nicht um einen klassischen Krypto-Hack, bei dem Private Keys gestohlen werden.
So unterscheidet sich der Vorfall von bekannten Börsen- oder DeFi-Hacks.
Das Risiko liegt vielmehr in dem Wissen, das Angreifer über betroffene Kunden gewinnen konnten.
Warum Bitcoin-Nutzer besonders betroffen sein könnten
Ein Datensatz, der eine Person mit bestimmter Bitcoin-Aktivität verknüpft, kann für Kriminelle sehr wertvoll sein.
Wer weiß, dass jemand größere Mengen Bitcoin besitzt oder regelmäßig Transaktionen durchführt, kennt möglicherweise auch finanzielle Interessen. Kombiniert mit Namen, Adresse, Ausweisdokument oder anderen Daten wird daraus ein Ziel für weitere Phishing-Attacken, Erpressung oder Identitätsbetrug.
Gerade bei zentralen Krypto-Plattformen ist das Thema relevant. Revolut erinnert daran, dass Nutzer dort keinen direkten Zugriff auf Private Keys haben. Die Krypto-Exposition bleibt im internen Revolut-System verzeichnet.
Das heißt: Nicht nur Wallet-Sicherheit zählt, sondern auch der Schutz von Identitäts- und Transaktionsdaten der Nutzer.
Weiterlesen: SEC Will Blockchain Für Wertpapierregister Anerkennen: Neuer Schritt Für Tokenisierte Vermögenswerte
Revolut-Datenleck zeigt Schwachstelle von KYC
Der Fall macht deutlich, wie fragil das Spannungsfeld in der regulierten Krypto-Welt ist.
Auf der einen Seite verlangen Banken, Börsen und Fintechs umfassende KYC-Daten – Reisepässe, Ausweise, Adressen, Selfies, Transaktionsinfos.
Auf der anderen Seite entsteht so eine zentrale Datenbank, die genau zeigt, wer Kryptowährungen besitzt und wie sie genutzt werden.
Für Angreifer braucht es also nicht zwingend gestohlene Private Keys. Zu wissen, wer hinter bestimmten Transaktionen steckt, kann schon reichen.
Für Nutzer bedeutet das: Der Schutz der Identität und der Transaktionshistorie wird oft genauso wichtig wie der Schutz der Assets.
Was Revolut jetzt unternimmt
Revolut beschreibt den Vorfall als gezielte externe Täuschungsaktion und ergreift nach eigenen Angaben weitere Maßnahmen. Das Unternehmen arbeitet eng mit Behörden und Strafverfolgung zusammen.
Noch unklar ist, wie viele Kunden betroffen waren und welche Datensätze genau an die unbefugte Partei gingen.
In der nächsten Phase geht es darum zu klären, wie lange gefälschte Behördenanfragen als legitim galten und welche internen Kontrollen da versagt haben.
Der Fall zeigt, dass auch große Fintechs vor Social-Engineering-Gefahren nicht sicher sind.
Was Revolut-Kunden jetzt beachten sollten
Seid wachsam bei Nachrichten, die angeblich von Revolut, Behörden oder Strafverfolgung stammen und nach zusätzlichen Infos fragen.
Besonders vorsichtig bei Passwörtern, Wiederherstellungscodes, Wallet-Zugangsdaten oder Überweisungen.
Wer Bitcoin über Revolut hält, sollte ungewöhnliche Nachrichten zu seinen Aktivitäten beachten. Ein Datenleck bedeutet nicht automatisch, dass ein Konto gehackt wurde, aber es erhöht die Chance, dass Betrüger glaubwürdige Phishing- oder Social-Engineering-Versuche fahren.
Der Fall zeigt eine neue Seite des Kryptosicherheitsproblems: Nicht jede Gefahr beginnt mit einem gestohlenen Private Key. Manchmal reicht schon eine überzeugende E-Mail.